Subiectul securității cibernetice, în special cel legat de AI și protecția datelor enterprise, face parte din categoria YMYL (Your Money Your Life), așadar am integrat elemente care să demonstreze E-E-A-T (Expertise, Experience, Authoritativeness, Trustworthiness).
Securitatea cibernetică în 2026: Cum să îți protejezi datele companiei împotriva noilor amenințări AI
În peisajul tehnologic al anului 2026, inteligența artificială nu mai este doar un instrument de productivitate, ci a devenit centrul unei noi curse a înarmării digitale. Pentru liderii de business și profesioniștii IT, întrebarea nu mai este dacă vor fi țintiți de un atac, ci cum vor face față unor amenințări care evoluează în timp real, alimentate de algoritmi generativi și agenți autonomi.
Acest ghid explorează noile frontiere ale securității cibernetice și strategiile critice pentru protecția datelor companiei în 2026.
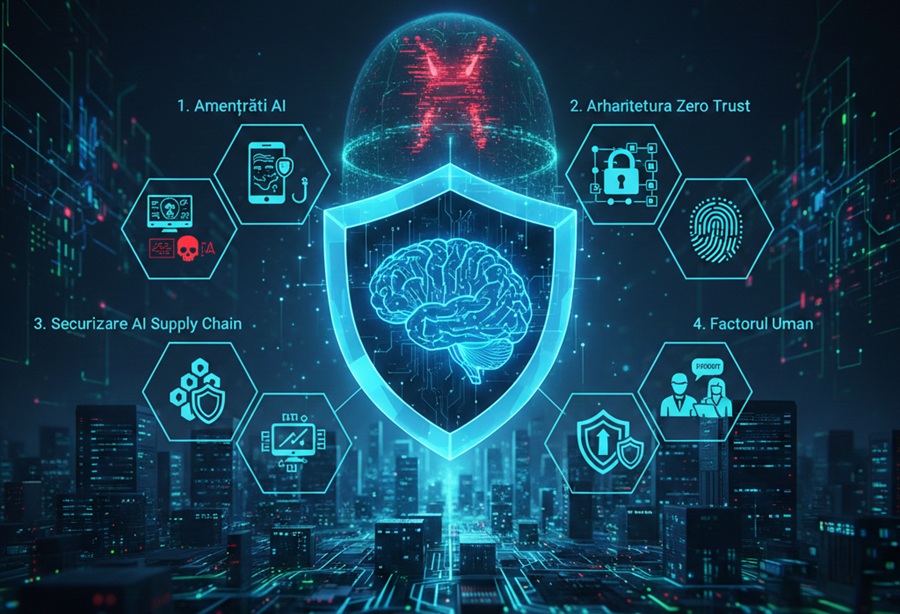
1. Peisajul Amenințărilor AI în 2026: Ce s-a schimbat?
Dacă în urmă cu doi ani vorbeam despre phishing text, astăzi ne confruntăm cu Deepfake-ul Social Engineering și Agentic AI Malware. Atacatorii folosesc acum modele lingvistice mari (LLM) pentru a automatiza întreg ciclul de viață al unui atac, de la recunoaștere până la exfiltrarea datelor.
Principalele pericole pentru companii:
Vishing și Deepfakes Hyper-realiste: Clonarea vocală și video în timp real a CEO-ului pentru a autoriza transferuri frauduloase (Business Email Compromise – BEC 3.0).
Shadow AI & Data Leakage: Angajații care utilizează instrumente AI neverificate, încărcând date confidențiale ale companiei în modele publice.
Prompt Injection & Jailbreaking: Atacuri care vizează direct sistemele AI interne ale companiei pentru a extrage informații protejate sau pentru a manipula deciziile automate.
2. Zero Trust Architecture (ZTA): Singura defensivă viabilă
În 2026, conceptul de „perimetru de rețea” este depășit. Într-un ecosistem de lucru hibrid și multi-cloud, modelul Zero Trust (Niciodată nu te încrede, întotdeauna verifică) a devenit standardul de aur.
Pilonii protecției datelor enterprise:
Identitatea este Noul Perimetru: Implementarea autentificării adaptive bazate pe comportament (nu doar MFA clasic, ci analiza modului în care utilizatorul interacționează cu tastatura și mouse-ul).
Micro-segmentarea: Izolarea sarcinilor de lucru pentru a preveni „mișcarea laterală” a atacatorilor în cazul în care un singur punct de acces este compromis.
Principiul Privilegiului Minim (PoLP): Automatizarea accesului temporar (Just-in-Time Access) pentru a reduce suprafața de atac.
3. Securizarea „Lanțului de Aprovizionare” AI (AI Supply Chain)
Companiile moderne folosesc zeci de integrări API și modele AI externe. Securitatea cibernetică în 2026 înseamnă să fii responsabil nu doar pentru propriul cod, ci și pentru vulnerabilitățile modelelor terțe.
Notă Strategică: În 2026, 87% dintre liderii IT consideră vulnerabilitățile legate de AI ca fiind riscul cu cea mai rapidă creștere. Auditarea furnizorilor de SaaS prin prisma securității AI este obligatorie.
Check-list pentru protecția datelor:
[ ] Implementarea unui AI Firewell pentru a monitoriza prompt-urile primite și răspunsurile generate.
[ ] Utilizarea Post-Quantum Cryptography (PQC) pentru a proteja datele arhivate împotriva viitoarelor atacuri prin calcul cuantic.
[ ] Criptarea datelor nu doar în repaus (at rest) și în tranzit, ci și în timpul utilizării (Confidential Computing).
4. Factorul Uman: De la „Veriga Slabă” la „Prima Linie de Apărare”
Nicio tehnologie nu poate proteja o companie dacă angajații nu sunt instruiți să recunoască noile forme de manipulare AI. În 2026, training-ul de cybersecurity trebuie să fie personalizat prin AI și să includă simulări de vishing și deepfake.
Educația angajaților în era AI:
Cultura raportării imediate: Încurajarea angajaților să raporteze anomalii fără teama de sancțiuni.
Verificarea canalelor multiple: Protocolul de confirmare a ordinelor financiare prin cel puțin două metode de comunicare offline sau sigure.
5. Concluzii și Recomandări pentru Manageri
Securitatea cibernetică în 2026 nu este un cost, ci un avantaj competitiv. Companiile care demonstrează o reziliență cibernetică ridicată și o gestionare etică a datelor vor câștiga încrederea clienților și a partenerilor.
Pașii imediați:
Efectuați un audit de risc specific pentru AI.
Actualizați politicile de guvernanță a datelor pentru a include utilizarea LLM-urilor.
Investiți în soluții de Cyber Defense AI care pot reacționa la viteza mașinii.
FAQ – Întrebări Frecvente
Ce este „Shadow AI” și de ce este periculos?
Shadow AI reprezintă utilizarea aplicațiilor de inteligență artificială de către angajați fără aprobarea departamentului IT. Riscul major este exfiltrarea datelor protejate (date financiare, cod sursă, baze de date clienți) către servere externe necriptate.
Este suficientă autentificarea multifactor (MFA) în 2026?
Nu. Atacurile moderne pot intercepta token-urile MFA sau pot folosi tehnici de „MFA fatigue”. Se recomandă trecerea la autentificare biometrică și chei de securitate hardware (FIDO2).
Cum afectează calculul cuantic securitatea datelor actuale?
Deși computerele cuantice pe scară largă sunt încă în dezvoltare, atacatorii colectează acum date criptate („Harvest Now, Decrypt Later”) pentru a le decripta în viitor. De aceea, migrarea către criptografia post-cuantică este esențială astăzi.